Het eerste stukje bewijs van cyber war in uitvoering: Stuxnet
In dit stukje ga ik enkel kort in op welk land hier mogelijk achter zit. In mijn eerdere rommelige blogs (ieder begin is moeilijk) gaf ik al een voorzetje richting Israel. Vandaag ga ik wat dieper in op China, en zet ik deze 2 tegen elkaar uit.
Verdacht makingen China
Bij cyberwar word al snel richting China gewezen. Dat is de geaccepteerde norm. China bemoeit zich zeer veel met 'het internet' en past strenge censuur toe. Zo worden onder andere google zoek resultaten gefilterd, en heeft China een grote firewall.
Ook wordt veel apparatuur in China gemaakt, wat de mogelijkheid op een backdoor in de firmware hierdoor vergroot, en wat weer de oorzaak van speculaties hierover is. Bewijs dat firmware gemanipuleerd is, is nog niet gevonden, maar ook de FBI blijft op zijn hoede.
De belangrijkste verdenkingen zijn echter naar buiten gekomen door de Wikileaks documenten. Hierin wordt namelijk gesproken over hacker aanvallen van China op google, Amerikaanse overheids computers en diens bondgenoten, de Dalai Lama en Amerikaanse bedrijven, dit alles sinds 2002.
Als laatste zijn er 2 'verdachte' universiteiten, volgens onderzoekers zijn deze scholen 'de bron' van de google aanvallen. Het gaat hier om de Jiaotong-universiteit in Shanghai en de Lanxiang Vocational School in het oosten van de provincie Shandong. Van de Jiaotong-universiteit is bekend dat deze IT opleidingen geeft, van de Lanxiang Vocational School word vermoed dat deze 'verdachte' informatica lessen aanbiedt.
Vooralsnog lijkt de hack motivatie van China vooral te liggen in het vergaren van inlichtingen.
Verder moet worden opgemerkt dat China voor 1999 mee werkte aan de kerncentrale van Bushehr, Iran, maar deze samenwerking uiteindelijk dus op 9 december 1999 beëindigde.
Stuxnet link met China
Er zijn een aantal elementen van Stuxnet die richting China zouden wijzen.
Om te beginnen heeft China grote kennis over de kerncentrale, omdat China zelf geholpen heeft met de bouw ervan. Ze weten dus exact welke apparatuur er gebruikt word.
Tevens valt Stuxnet de frequentie converter drives van het Finse Vacon aan, deze worden niet in Finland, maar in het Chinese Suzhou gemaakt.
In Suzhou bevindt zich eveneens een dochter onderneming van het Taiwanese RealTek, te weten Realsil Microelectronics. De digitale certificaten die stuxnet gebruikte zijn afkomstig van RealTek.
Een ander argument is dat China over de broncode van Windows beschikt, en daardoor de vier 0-day lekken in Stuxnet kon vinden. Echter is het goed te weten dat vele andere landen inmiddels over de broncode beschikken, waaronder ook Nederland.
Verdacht makingen Israel
De moord op Majid Shahriari, een Iranese professor aan de Universiteit van Teheran en nauw betrokken bij het Iranese atoomprogramma, zou wijzen richting de Mossad van Israel. De aanslag zou diverse kenmerken van de Mossad hebben. Van de Mossad is verder bekend dat deze al vaker moord aanslagen in het buitenland heeft uitgevoerd. In veel artikelen word gezegd dat Majid Shahriari verantwoordelijk zou zijn voor de bestrijding van Stuxnet binnen de kerncentrales. Waarom een atoomwetenschapper deze taak toebedeelt zou krijgen is mij onduidelijk. Wat wel opgemerkt moet worden is dat computer sience en nuclear sience overlappende studies zijn met gezamenlijke kenmerken, dus uitgesloten is het niet dat de professor deze taak toebedeelt had gekregen. Echter lijkt mij dit niet het geval, deze gedachte word bij mij vooral ondersteund door een reeds eerder gepleegde moord op 12 Januari 2010 op de Iranese atoom geleerde Masoud Alimohammadi. Deze beide professoren gaven les op de Universiteit van Teheran, en waren beiden gespecialiseerd in de Kwantummechanica.
Iran beweert op 10 Januari 2011 een 'netwerk van Mossad' spionnen opgerold te hebben, dit zou naar boven gekomen zijn door het onderzoek naar de moord op Masoud Alimohammadi.
Om duidelijk te maken waarom bovenstaande moorden richting de Mossad verwijzen, stuur ik je door naar de volgende bizar lange lijst met moorden waarbij de Mossad betrokken zou zijn. Dit geeft duidelijk aan dat Israel niet vies is van moorden buiten de eigen grenzen en bereid is zeer grote risico's te nemen, ook op diplomatiek niveau.
Een andere opmerkelijke gebeurtenis is het spontane verdwijnen van Shahram Amiri. Deze Iranese atoom geleerde, eveneens werkzaam aan de Universiteit van Teheran, verdween tijdens een pelgrimstocht naar Mekka. Volgens diverse media zou dit de grootste tegenslag voor het Iranese atoomprogramma zijn. Echter keerde deze geleerde op 13 Januari 2010 ongedeerd weer terug naar Iran. Hij bleek al die tijd vrijwillig in Amerika ondergedoken te zitten, in ruil voor informatie over het Iranese atoomprogramma zou hij 50 miljoen dollar aangeboden hebben gekregen. Echter zou hij terug gekeerd zijn naar Iran omdat zijn directe familie in dat land dermate onderdruk werd gezet dat hij wel moest. Er zou gedreigd zijn hen te vermoorden.
Dat Israel bereidt is ver te gaan met moorden buiten de grenzen van het eigen grond gebied is één ding. Israel blijkt ook bereid ver te gaan in de bestrijding van mogelijke vijandige landen welke interesse tonen in kernenergie, dan wel kernwapens. Het probeert deze landen op allerlei manieren dwars te zitten. Uit Wikileaks documenten blijkt dat Israel in 2007 zelfs op eigen houtje een luchtaanval heeft gepleegd op een Syrische kernreactor.
Bovenstaande gebeurtenissen schetsen een soort entiteit die over een perfecte motivatie beschikt voor de creatie van: Stuxnet, inclusief de gevolgen ervan. Denk hierbij aan het feit dat de worm ontdekt is en men er ook voor had kunnen kiezen deze worm 'geheim' te houden. De worm is min of meer in het wild los gelaten en heeft diverse niet relevante systemen geïnfecteerd, en op die manier dus zeer veel schade aangericht.
Stuxnet link met Israel
Echt duidelijke aanwijzingen met kenmerken van Israel binnen Stuxnet zijn er niet. Er zou een datum in de code van Stuxnet zitten die zou verwijzen naar de datum 9 mei 1979, op die datum is Habib Elghanian geëxecuteered. Hij was een prominent Iraans joods zakenman die aan het hoofd stond van de Teheranse joodse gemeenschap. Enfin, vast staat dat die datum in de code voorkomt, en als de computer over deze register sleutel beschikt deze word overgeslagen met besmetting van Stuxnet.
Verder werd de bestandsnaam 'Myrthus' aangetroffen. Wat weer een Bijbelse verwijzing zou kunnen zijn. Myrtus is het Latijnse woord voor Myrtle, een andere naam voor Esther (de Joodse koningin die haar volk redde van de Perzen). Maar je zou het natuurlijk ook kunnen lezen als My RTU’s (remote terminal units).
Wat wel met een duidelijke vinger naar Israel wijst is het feit dat Israel beschikt over een groot Cyberarmy. De zogenaamde IDF Unit 8200 is al sinds 1990 bezig hackers (vooral tieners) aan deze unit toe te voegen door hen de mogelijkheid te bieden de gevangenis in te gaan, of voor hen te werken. Deze unit is op dit moment uitgegroeid tot één van de grootste Cyberarmy's in de wereld.
De New York Times onthulde op 17 Januari 2011 dat de Verenigde Staten samen met Israel Stuxnet getest zou hebben. Dit zou gebeurt zijn in de Israëlische Dimona kerninstallatie. Zij hebben dit geconcludeerd uit gesprekken met experts. Wie deze experts precies zijn is niet duidelijk.
Als aller laatste aanwijzing is er een opmerkelijke uitspraak van Meir Dagan. Hij was tot 1 Januari 2011 hoofd van de Israëlische Mossad, en meldde op het allerlaatste moment nog even dat Iran zeker tot 2015 niet over kernwapens kan beschikken. Een opmerkelijke uitspraak waarbij hij met de eer van Stuxnet lijkt te willen strijken.
Conclusie
Vast staat dat er op dit moment geen enkel land beschuldigd kan worden, en of dat ook ooit gaat gebeuren zal de vraag zijn. Landen zullen altijd blijven ontkennen.
Hoewel China de traditionele eer heeft van dit soort daden beschuldigd te worden, schetst het dader profiel een heel andere dader: Israel.
dinsdag 18 januari 2011

dinsdag 4 januari 2011
Blunder van Politie bij arrestatie Robert M.
In Nederland bestaat bij de Nationale Recherche een aparte divisie voor cyber crime, namelijk het Team High Tech Crime. Zoals de naam al zegt zijn dit rechercheurs op het gebied van cyber crime. Een nieuwe divisie die zich hard aan het ontwikkelen is.
Rond 7 November wordt de Amerikaan Robert Diduce gearresteerd. Bij hem worden ongeveer 10.000 plaatjes gevonden met jonge kinderen hierop. Één daarvan is een 2 jarig jongetje, doordat op de foto een nijntje figuur te zien is weten de rechercheurs het plaatje aan Nederland te linken.
Om die reden wordt op 7 december 2010 tijdens een uitzending van opsporingverzocht het plaatje van dit slachtoffer getoond. Tijdens de uitzending wordt het jongetje geïdentificeerd en een link met Robert Mikelsons gelegd. Hij word dan ook nog dezelfde avond gearresteerd.
Een simpele google search op Robert Mikelsons email adres: roberts83@navigators.lv levert tientallen hits op. Een beetje verder speuren levert binnen enkele minuten het volgende bericht op uit 2003:
 Bij het lezen van bovenstaande bericht moeten bij mensen met enige kennis van encryptie de bellen gaan rinkelen. Deze man heeft verstand van zaken. Wanneer men over gaat tot arrestatie van een dergelijk persoon, sowieso bij verdachten van kinderporno, zal er zeker rekening gehouden moeten worden met de mogelijkheid dat een verdachte zijn data encrypt en zo beveiligd.
Om toegang tot deze beveiligde geëncrypte data te krijgen heb je een wachtwoord nodig, door het gebruikte beveiligings programma word vervolgens met dit wachtwoord een zogenaamde sleutel gecreëerd. Deze sleutel wordt vervolgens in het RAM geheugen geplaatst, en met gebruik van deze sleutel kan de geëncrypte data worden ontsleuteld.
Met het wachtwoord, of met de sleutel kan men dus toegang krijgen tot de data. Aangezien Robert Mikelsons in bovenstaande tekst al zegt: "Passphrase was kept only in my mind, it was not written down" kan je er van uit gaan dat zijn wachtwoord niet al te makkelijk te vinden is. Waar vervolgens op in gezet kan worden is de sleutel, welke zich in het RAM geheugen van de computer bevindt. (Dit uiteraard nadat Robert Mikelsons zélf heeft ingelogd op zijn computer en het wachtwoord heeft ingevoerd.) Wil je een dergelijke situatie bewerkstelligen zal de inval plaats moeten vinden op een moment waarvan je zeker weet dat Robert Mikelsons zich achter zijn PC bevind, en deze aanstaat.
Er zijn vervolgens meerdere mogelijkheden om het RAM geheugen uit te lezen. (bron), (bron 2). Zodat de sleutel direct bemachtigd kan worden.
Wat is nu het geval
Tijdens de arrestatie van Robert Mikelsons stond zijn PC aan. De meest ideale situatie die je kan bedenken! En wat heeft de politie vervolgens gedaan? Juist! zij hebben de PC uitgeschakeld...
Hoe is zoiets mogelijk vraag je je af? Juist in dit soort gevallen dient men uiterst zorgvuldig te werk gaan en moet men alle mogelijke opties open laten. Zoals hierboven al te lezen valt had de politie de beschikking over meerdere aanvals factoren om vrijwel direct over de toegangssleutel van de computer van Robert Mikelsons te beschikken. Maar wat doet zij? Ach, laat ook maar...
Gelukkig heeft na drie weken verhoor Mikelsons uiteindelijk zelf de wachtwoorden geven. De politie had anders flink in zijn eigen vingertjes gesneden.
Je zou dit verder kunnen afdoen als een beginners fout, maar dit is geenszins waar, het Team High Tech Crime heeft in zijn bestaan al meerdere malen met geëncrypte harde schijven te maken gehad, dus had men allang al genoeg tijd gehad om dit soort situatie te kunnen voorkomen.
Hieronder is een vergelijkbare situatie (uit 2008) beschreven in een document van het Team High Tech Crime:

Een zeer grote blunder dus...
Robert Mikelsons was reeds bezig met verwijderen
Tevens wordt er veel vermeld dat Robert Mikelsons ten tijde van zijn arrestatie al gegevens aan het verwijderen was en dat dat de reden is waarom de PC direct is uitgeschakeld. Dit kan mogelijk zijn, maar ten eerste is het zéér moeilijk om gegevens direct van de harde schijf te verwijderen, want deze kunnen op allerlei manieren weer terug gehaalt worden. En ten tweede kost het enkele minuten tijd om bepaalde cooling spray op het geheugen van de PC te sproeien, zodat deze geheugen bankjes nog tot mogelijk een uur daarna goed uit te lezen zijn. In deze 5 minuten kunnen inderdaad enkele bestanden verloren gaan doordat de computer door blijft gaan met het verwijderen van gegevens, maar de waarde van de encryptie sleutel lijkt me in dit geval groter. Helemaal als je weet dat deze verloren gegane gegevens vrijwel zeker weer direct terug te halen zijn.
Overigens is het ook frapant te noemen dat exact 1 dag nadat een nieuwsbericht word geplaatst dat het vrijwel onmogelijk is de encryptie van Robert Mikelsons te doorbreken, het nieuwsbericht naar buiten komt dat hij deze wachtwoorden inmiddels zelf verstrekt heeft aan de politie.

*edit 06-01-11 11:25
THTC uit de titel gehaalt - staat niet vast dat deze betrokken zijn geweest bij de arrestatie
Rond 7 November wordt de Amerikaan Robert Diduce gearresteerd. Bij hem worden ongeveer 10.000 plaatjes gevonden met jonge kinderen hierop. Één daarvan is een 2 jarig jongetje, doordat op de foto een nijntje figuur te zien is weten de rechercheurs het plaatje aan Nederland te linken.
Om die reden wordt op 7 december 2010 tijdens een uitzending van opsporingverzocht het plaatje van dit slachtoffer getoond. Tijdens de uitzending wordt het jongetje geïdentificeerd en een link met Robert Mikelsons gelegd. Hij word dan ook nog dezelfde avond gearresteerd.
Een simpele google search op Robert Mikelsons email adres: roberts83@navigators.lv levert tientallen hits op. Een beetje verder speuren levert binnen enkele minuten het volgende bericht op uit 2003:

Om toegang tot deze beveiligde geëncrypte data te krijgen heb je een wachtwoord nodig, door het gebruikte beveiligings programma word vervolgens met dit wachtwoord een zogenaamde sleutel gecreëerd. Deze sleutel wordt vervolgens in het RAM geheugen geplaatst, en met gebruik van deze sleutel kan de geëncrypte data worden ontsleuteld.
Met het wachtwoord, of met de sleutel kan men dus toegang krijgen tot de data. Aangezien Robert Mikelsons in bovenstaande tekst al zegt: "Passphrase was kept only in my mind, it was not written down" kan je er van uit gaan dat zijn wachtwoord niet al te makkelijk te vinden is. Waar vervolgens op in gezet kan worden is de sleutel, welke zich in het RAM geheugen van de computer bevindt. (Dit uiteraard nadat Robert Mikelsons zélf heeft ingelogd op zijn computer en het wachtwoord heeft ingevoerd.) Wil je een dergelijke situatie bewerkstelligen zal de inval plaats moeten vinden op een moment waarvan je zeker weet dat Robert Mikelsons zich achter zijn PC bevind, en deze aanstaat.
Er zijn vervolgens meerdere mogelijkheden om het RAM geheugen uit te lezen. (bron), (bron 2). Zodat de sleutel direct bemachtigd kan worden.
Wat is nu het geval
Tijdens de arrestatie van Robert Mikelsons stond zijn PC aan. De meest ideale situatie die je kan bedenken! En wat heeft de politie vervolgens gedaan? Juist! zij hebben de PC uitgeschakeld...
Hoe is zoiets mogelijk vraag je je af? Juist in dit soort gevallen dient men uiterst zorgvuldig te werk gaan en moet men alle mogelijke opties open laten. Zoals hierboven al te lezen valt had de politie de beschikking over meerdere aanvals factoren om vrijwel direct over de toegangssleutel van de computer van Robert Mikelsons te beschikken. Maar wat doet zij? Ach, laat ook maar...
Gelukkig heeft na drie weken verhoor Mikelsons uiteindelijk zelf de wachtwoorden geven. De politie had anders flink in zijn eigen vingertjes gesneden.
Je zou dit verder kunnen afdoen als een beginners fout, maar dit is geenszins waar, het Team High Tech Crime heeft in zijn bestaan al meerdere malen met geëncrypte harde schijven te maken gehad, dus had men allang al genoeg tijd gehad om dit soort situatie te kunnen voorkomen.
Hieronder is een vergelijkbare situatie (uit 2008) beschreven in een document van het Team High Tech Crime:

Een zeer grote blunder dus...
Robert Mikelsons was reeds bezig met verwijderen
Tevens wordt er veel vermeld dat Robert Mikelsons ten tijde van zijn arrestatie al gegevens aan het verwijderen was en dat dat de reden is waarom de PC direct is uitgeschakeld. Dit kan mogelijk zijn, maar ten eerste is het zéér moeilijk om gegevens direct van de harde schijf te verwijderen, want deze kunnen op allerlei manieren weer terug gehaalt worden. En ten tweede kost het enkele minuten tijd om bepaalde cooling spray op het geheugen van de PC te sproeien, zodat deze geheugen bankjes nog tot mogelijk een uur daarna goed uit te lezen zijn. In deze 5 minuten kunnen inderdaad enkele bestanden verloren gaan doordat de computer door blijft gaan met het verwijderen van gegevens, maar de waarde van de encryptie sleutel lijkt me in dit geval groter. Helemaal als je weet dat deze verloren gegane gegevens vrijwel zeker weer direct terug te halen zijn.
Overigens is het ook frapant te noemen dat exact 1 dag nadat een nieuwsbericht word geplaatst dat het vrijwel onmogelijk is de encryptie van Robert Mikelsons te doorbreken, het nieuwsbericht naar buiten komt dat hij deze wachtwoorden inmiddels zelf verstrekt heeft aan de politie.

*edit 06-01-11 11:25
THTC uit de titel gehaalt - staat niet vast dat deze betrokken zijn geweest bij de arrestatie
maandag 3 januari 2011
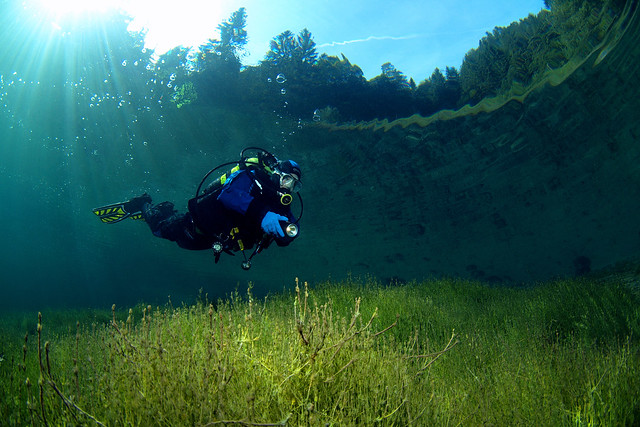
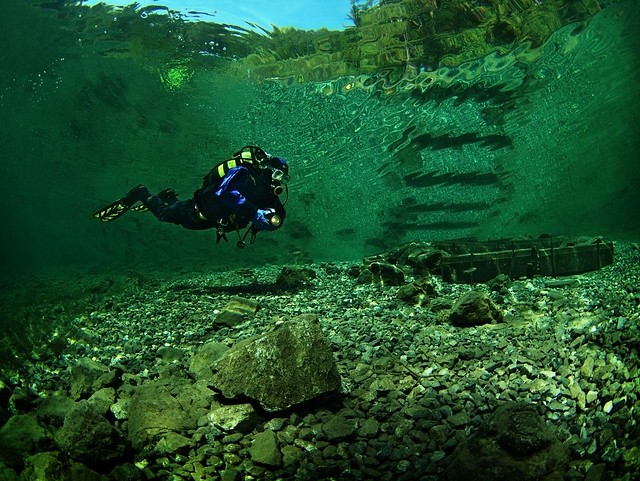
The Green Lake (Grüner See), Oostenrijk



zondag 19 december 2010
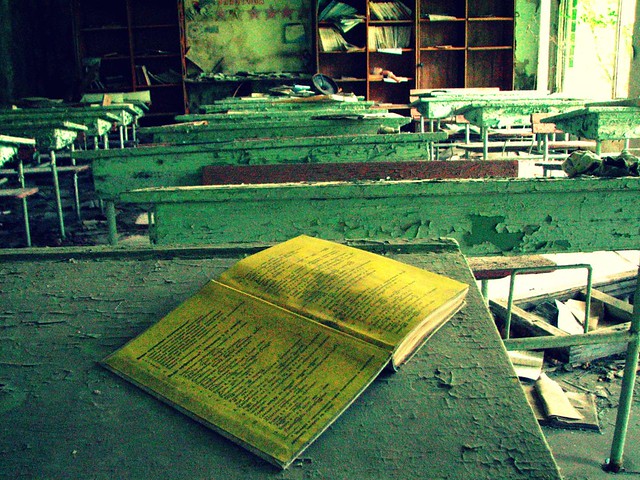
Oekraïne, Pripyat, Tsjernobyl
Pripyat, plaatsje in Oekraïne, verlaten vanwege de ramp met de kerncentrale in Tsjernobyl. Het stralings niveau is er nog erg hoog, dit word vooral veroorzaakt door Caesium-137 dat een halverings tijd van 30.1 jaar heeft.
Ongerepte natuur en een blik in het verleden.




more
Ongerepte natuur en een blik in het verleden.
more
zaterdag 18 december 2010
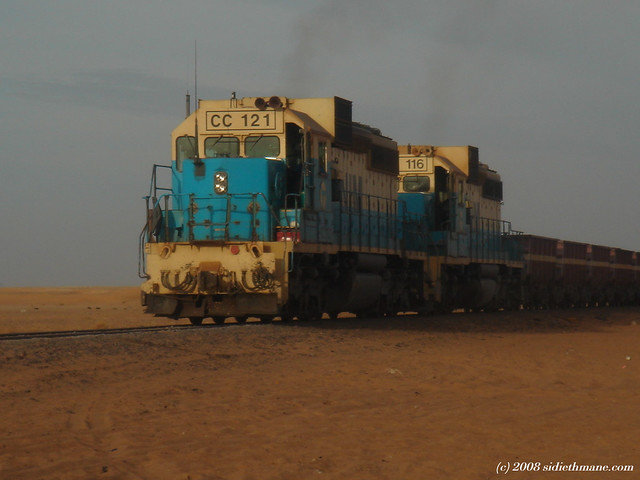
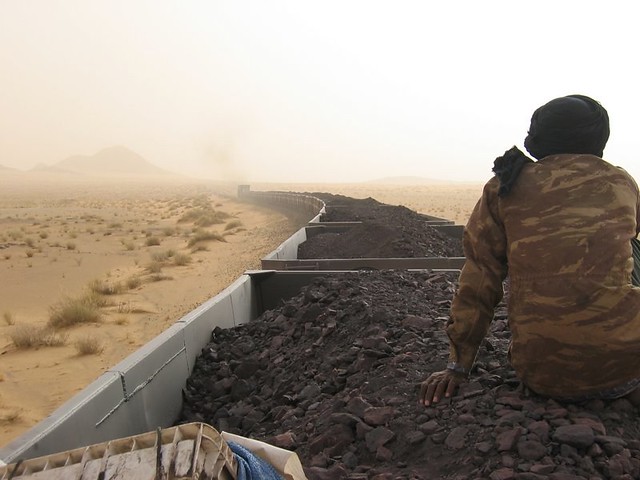
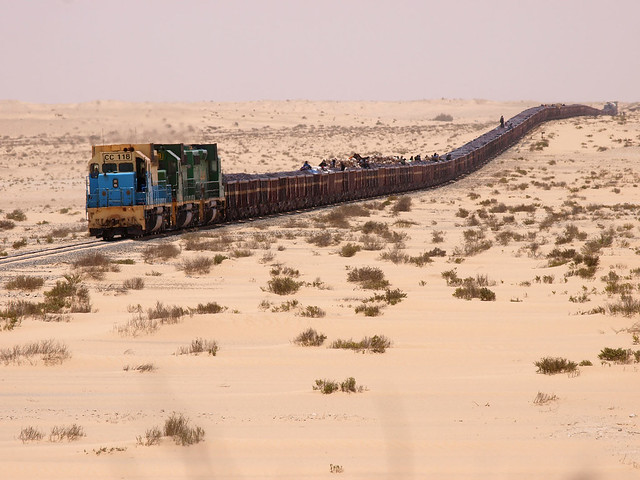
Mauritanië, langste trein ter wereld.
Het is niet de langste trein ooit, maar wel de langste trein in vaste dienst.
We gaan naar Mauritanië en vervoeren ijzererts van Zouerat naar de kustplaats Nouadhibou. Een must see als je in de buurt bent.
De foto's:
more
We gaan naar Mauritanië en vervoeren ijzererts van Zouerat naar de kustplaats Nouadhibou. Een must see als je in de buurt bent.
De foto's:
more
woensdag 1 december 2010
Oorlog opkomst! Stuxnet, Nucleare Installaties, Aanslag Atoomgeleerden, Wikileaks
Het moge duidelijk zijn, het Iraanse atoomprogramma ligt onder vuur.
Sinds 1975 probeert Iran al kernenergie op te wekken, echter is het ze nog nooit gelukt. 21 augustus 2010 was de officiële opening van de Bushehr kerncentrale, verwacht word dat de centrale over enkele maanden zijn eerste energie gaat afleveren. Of ze dit gaan halen is nog maar de vraag.
Iran heeft te maken met zeer veel politieke druk om zijn kernprogramma af te breken of op z’n minst onder strenge controles te laten verlopen, Iran werkt hier zeer beperkt tot niet aan mee. Vele landen uiten om die reden hun bezorgdheid, evenals dat het regime door hen betitelt word als gevaarlijk en instabiel. (Bron)
Het moge dan ook geen toeval genoemd worden dat er op dit moment zeer veel merkwaardige dingen omtrent dit Iraanse atoomprogramma plaats vinden.
Allereerst is er de uitbraak van Stuxnet. In midden 2009 voor het eerst ontdekt door Symantec, pas midden 2010 was men instaat hier details over uit te brengen. De worm bevatte dermate complexe constructies dat deze onmogelijk door 1 persoon gemaakt kan zijn, onmogelijk door een groep criminelen, conclusie: enkel door een overkoepelende groot macht met onderlinge connecties dan wel spionage afdelingen gevestigd over de gehele wereld. Stuxnet was geprogrammeerd met maar 1 enkele reden, centrifuges die gebruikt worden voor de verrijking van uranium te saboteren. Wat ik graag onderzocht zou willen hebben is of de centrifuges zo gesaboteerd waren dat ze wel uranium verrijken maar niet tot de zogenaamde "weapons grade uranium" of dat überhaupt het verrijken van uranium saboteren. Bekend is in ieder geval dat Stuxnet de centrifuges niet compleet stil legde, maar in een bepaalde frequentie van hard naar langzaam liet draaien. (Bron)
Enfin, de besmettingen van Stuxnet bleken binnen Iran op zeer grote schaal voor te komen, en duidelijk was wel dat Iran hoogst waarschijnlijk het doel was. In eerste instantie ontkende Iran zelf dat zij het doel waren evenals dat zij getroffen waren. Later werd wel bekend dat er enige problemen waren binnen de centrale, maar dat die los stonden van Stuxnet. naar mate meer details van Stuxnet naar boven kwamen, werd het toch wel vrij zeker dat Iran het doel was. Om die reden heeft Iran een professor aan de Universiteit van Teheran aangesteld om een onderzoek in stellen naar Stuxnet, te weten: Majid Shahriari. (Bronnen: #1, #2, #3)
Op 29 november 2010 word er een aanslag gepleegd op deze professor, Majid Shahriari, en hij komt hierbij om het leven. Een gerichte aanslag, er word door mannen op motoren een bom aan zijn auto bevestigd en even later komt deze tot ontploffing. Mahmoud Ahmadinejad reageerde hierop en vermoed dat buitenlands vijanden als Amerika of Israel hier achter zitten. (Bron)
Eveneens op 29 november komt via Wikileaks en de zogenaamde #cablegate naar buiten dat er Arabische oproepen zijn aan Amerika om Iran aan te vallen. Volgens de documenten zou koning Abdullah van Saudi-Arabie herhaaldelijk aan de Amerikanen hebben gevraagd Iran aan te vallen in verband met het atoomprogramma. Mahmoud Ahmadinejad reageerde hierop dat de Amerikanen slechts onrust proberen te stoken. (Bron)
Deze week zijn er dus een aantal verontrustende nieuwe ontwikkelingen betreffende het Iraanse atoomprogramma, Mahmoud Ahmadinejad reageert zeer verschillend op deze 'aanvallen'. Zeker in het begin reageerde hij verrast en niet bang. Stuxnet was niet voor Iran bedoelt, en de wikileaks documenten zullen de Iraanse relaties met andere landen niet schaden. Echter na de aanslag op de professor Majid Shahriari, werd er direct richting Amerika en Israel gewezen. Nu Mahmoud Ahmadinejad ook erkend dat de centrifuges in zijn land getroffen zijn door de stuxnet worm moet het hem heet onder voeten worden. En een leider die volgens Wikileaks bestempelt word als een persoon die vergelijking heeft met Hitler is dat een gevaarlijk spelletje.
Wat hieruit voort gaat vloeien moet nog blijken, maar het moge duidelijk zijn dat er een grootmacht bezig is met een spelletje dat zeer gevaarlijk is. Ik ga nergens naar toe wijzen, maar ik hoop maar dat deze groot macht kennis heeft van de werkelijke voorbereiding van Iran op Atoomwapens. Ik moet echter ook op merken dat Israel al vaker heeft aangetoond roekeloos te zijn, en dat de stuxnet worm ook een worm is gemaakt met enkele zeer roekeloze componenten.
Sinds 1975 probeert Iran al kernenergie op te wekken, echter is het ze nog nooit gelukt. 21 augustus 2010 was de officiële opening van de Bushehr kerncentrale, verwacht word dat de centrale over enkele maanden zijn eerste energie gaat afleveren. Of ze dit gaan halen is nog maar de vraag.
Iran heeft te maken met zeer veel politieke druk om zijn kernprogramma af te breken of op z’n minst onder strenge controles te laten verlopen, Iran werkt hier zeer beperkt tot niet aan mee. Vele landen uiten om die reden hun bezorgdheid, evenals dat het regime door hen betitelt word als gevaarlijk en instabiel. (Bron)
Het moge dan ook geen toeval genoemd worden dat er op dit moment zeer veel merkwaardige dingen omtrent dit Iraanse atoomprogramma plaats vinden.
Allereerst is er de uitbraak van Stuxnet. In midden 2009 voor het eerst ontdekt door Symantec, pas midden 2010 was men instaat hier details over uit te brengen. De worm bevatte dermate complexe constructies dat deze onmogelijk door 1 persoon gemaakt kan zijn, onmogelijk door een groep criminelen, conclusie: enkel door een overkoepelende groot macht met onderlinge connecties dan wel spionage afdelingen gevestigd over de gehele wereld. Stuxnet was geprogrammeerd met maar 1 enkele reden, centrifuges die gebruikt worden voor de verrijking van uranium te saboteren. Wat ik graag onderzocht zou willen hebben is of de centrifuges zo gesaboteerd waren dat ze wel uranium verrijken maar niet tot de zogenaamde "weapons grade uranium" of dat überhaupt het verrijken van uranium saboteren. Bekend is in ieder geval dat Stuxnet de centrifuges niet compleet stil legde, maar in een bepaalde frequentie van hard naar langzaam liet draaien. (Bron)
Enfin, de besmettingen van Stuxnet bleken binnen Iran op zeer grote schaal voor te komen, en duidelijk was wel dat Iran hoogst waarschijnlijk het doel was. In eerste instantie ontkende Iran zelf dat zij het doel waren evenals dat zij getroffen waren. Later werd wel bekend dat er enige problemen waren binnen de centrale, maar dat die los stonden van Stuxnet. naar mate meer details van Stuxnet naar boven kwamen, werd het toch wel vrij zeker dat Iran het doel was. Om die reden heeft Iran een professor aan de Universiteit van Teheran aangesteld om een onderzoek in stellen naar Stuxnet, te weten: Majid Shahriari. (Bronnen: #1, #2, #3)

Op 29 november 2010 word er een aanslag gepleegd op deze professor, Majid Shahriari, en hij komt hierbij om het leven. Een gerichte aanslag, er word door mannen op motoren een bom aan zijn auto bevestigd en even later komt deze tot ontploffing. Mahmoud Ahmadinejad reageerde hierop en vermoed dat buitenlands vijanden als Amerika of Israel hier achter zitten. (Bron)
Eveneens op 29 november komt via Wikileaks en de zogenaamde #cablegate naar buiten dat er Arabische oproepen zijn aan Amerika om Iran aan te vallen. Volgens de documenten zou koning Abdullah van Saudi-Arabie herhaaldelijk aan de Amerikanen hebben gevraagd Iran aan te vallen in verband met het atoomprogramma. Mahmoud Ahmadinejad reageerde hierop dat de Amerikanen slechts onrust proberen te stoken. (Bron)
Deze week zijn er dus een aantal verontrustende nieuwe ontwikkelingen betreffende het Iraanse atoomprogramma, Mahmoud Ahmadinejad reageert zeer verschillend op deze 'aanvallen'. Zeker in het begin reageerde hij verrast en niet bang. Stuxnet was niet voor Iran bedoelt, en de wikileaks documenten zullen de Iraanse relaties met andere landen niet schaden. Echter na de aanslag op de professor Majid Shahriari, werd er direct richting Amerika en Israel gewezen. Nu Mahmoud Ahmadinejad ook erkend dat de centrifuges in zijn land getroffen zijn door de stuxnet worm moet het hem heet onder voeten worden. En een leider die volgens Wikileaks bestempelt word als een persoon die vergelijking heeft met Hitler is dat een gevaarlijk spelletje.
Wat hieruit voort gaat vloeien moet nog blijken, maar het moge duidelijk zijn dat er een grootmacht bezig is met een spelletje dat zeer gevaarlijk is. Ik ga nergens naar toe wijzen, maar ik hoop maar dat deze groot macht kennis heeft van de werkelijke voorbereiding van Iran op Atoomwapens. Ik moet echter ook op merken dat Israel al vaker heeft aangetoond roekeloos te zijn, en dat de stuxnet worm ook een worm is gemaakt met enkele zeer roekeloze componenten.
dinsdag 23 november 2010
Vrienden op je Facebook, Hyves en twitter: Echte vrienden?
Ik word er zo langzamerhand echt schijt ziek van. 'Discussies' over vrienden. En dan wel op Facebook, Hyves en Twitter (op Twitter overigens volgers genaamd). De gehel discussie slaat compleet nergens op natuurlijk.
Ooit in een ver verleden, bij de creatie van Facebook en Hyves hebben de programmeurs voor een dilemma gestaan. Hoe gaan we deze connecties noemen? Vage kennisen, mensen die je ooit eens gesproken heb, of mensen die je interessant vind. De oplossing lijkt me vrij simpel. Denkende als programmeur is hier maar 1 goede oplossing voor: Vrienden. Daarmee stoot je niemand voor het been! Immers een 'echte' vriend zou nooit in het rijtje 'vage kennis' willen staan. Echter vind die vage kennis het natuurlijk geen probleem om in het rijtje 'vriend' te staan.
De discussie hierom heen draait al zo lang, en ik word er echt moe van. Vooral omdat het nutteloos is en alles behalve een discussie waard. Maar ook omdat het alleen maar popi-jopie figuren zijn die deze discussie voeren. Wat boeit het jou nou hoeveel vrienden een vriend van jou heeft? Waarom moet jouw vriend alleen 'echte' vrienden in zijn lijst hebben, omdat jij dat ook heb? En jij nu minder vrienden dan hem hebt. waardoor het lijkt alsof jij een loser zonder vrienden bent?
De discussie word zelfs aan tafel bij De Wereld Draait Door gevoerd. Mensen doen een 'veegactie' door hun vrienden lijst.
Enfin, je snapt het, nutteloos allemaal.
Daarom stel ik voor daarom de vrienden lijst voortaan gewoon: Adressenboek te noemen. Want in je adressenboek zet jij altijd de telefoonnummers en adressen van contacten die mogelijk ooit in de toekomst wel eens nuttig kunnen zijn, en dat is nou precies waar je je vrienden lijst ook uitstekend voor kan gebruiken!
Ooit in een ver verleden, bij de creatie van Facebook en Hyves hebben de programmeurs voor een dilemma gestaan. Hoe gaan we deze connecties noemen? Vage kennisen, mensen die je ooit eens gesproken heb, of mensen die je interessant vind. De oplossing lijkt me vrij simpel. Denkende als programmeur is hier maar 1 goede oplossing voor: Vrienden. Daarmee stoot je niemand voor het been! Immers een 'echte' vriend zou nooit in het rijtje 'vage kennis' willen staan. Echter vind die vage kennis het natuurlijk geen probleem om in het rijtje 'vriend' te staan.
De discussie hierom heen draait al zo lang, en ik word er echt moe van. Vooral omdat het nutteloos is en alles behalve een discussie waard. Maar ook omdat het alleen maar popi-jopie figuren zijn die deze discussie voeren. Wat boeit het jou nou hoeveel vrienden een vriend van jou heeft? Waarom moet jouw vriend alleen 'echte' vrienden in zijn lijst hebben, omdat jij dat ook heb? En jij nu minder vrienden dan hem hebt. waardoor het lijkt alsof jij een loser zonder vrienden bent?
De discussie word zelfs aan tafel bij De Wereld Draait Door gevoerd. Mensen doen een 'veegactie' door hun vrienden lijst.
Enfin, je snapt het, nutteloos allemaal.
Daarom stel ik voor daarom de vrienden lijst voortaan gewoon: Adressenboek te noemen. Want in je adressenboek zet jij altijd de telefoonnummers en adressen van contacten die mogelijk ooit in de toekomst wel eens nuttig kunnen zijn, en dat is nou precies waar je je vrienden lijst ook uitstekend voor kan gebruiken!
Abonneren op:
Posts (Atom)